भोपाल

आरजीपीवी में साइबर सिक्योरिटी-हैकिंग पर शॉर्ट टर्म कोर्स, 150 आईटी स्टूडेंट हुए शामिल

ऐप डाउनलोड में डाटा एक्सेस से आसान हो जाती है हैकिंग
2 min read
• •
Updated: 10 Feb 2020, 3:10 AM IST
RGPV
RGPV

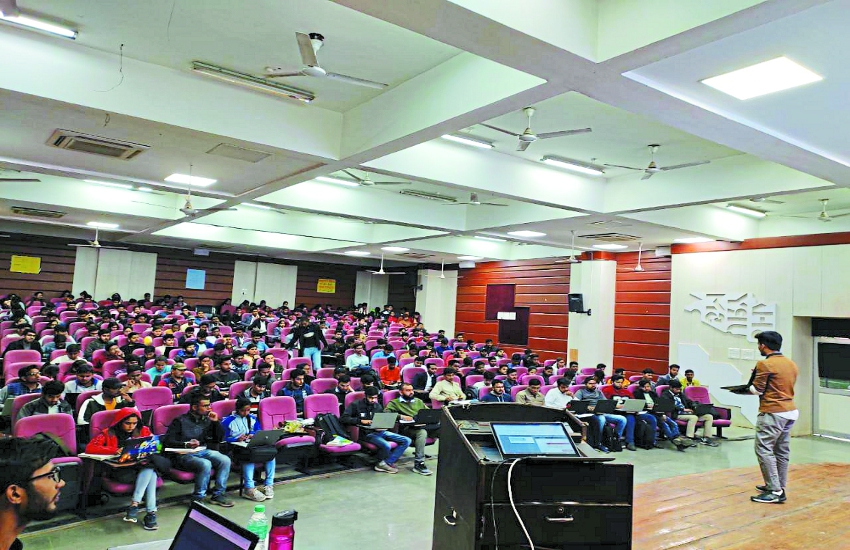
भोपाल. मोबाइल ऐप डाउनलोड करते वक्त जल्दबाजी में हम जिन मैसेज को यस करते जाते हैं वही हैकिंग और डाटा लीक करने की वजह बनते हैं। कई ऐप ऐसे हैं जो हमारे मोबाइल सिस्टम में बेवजह एक्सेस करने की परमिशन मांगते हैं जिन्हें नो किया जा सकता है, लेकिन लोग इन्हें भी यस कर देते हैं। डाउनलोडिंग और इंटनरेट ब्राउजिंग से जुड़ी कई छोटी बातों को ध्यान में रखकर हम हैकिंग से बच सकते हैं। आरजीपीवी में आयोजित इंटरनेट हैकिंग विषय पर रक्षा संस्थाओं से जुड़े सार्टिफाइड एथीकल हैकर अजिंक्य लोखरे ने आईटी इंजीनियरिंग के विद्यार्थियों को ये जानकारियां दीं। कुलपति सुनील गुप्ता ने कहा कि आईटी इंजीनियरिंग शॉर्ट टर्म कोर्स में प्रवेश लेने वाले विद्यार्थियों को प्लेसमेंट में बोनस अंक मिलेंगे।

सायबर हैकिंग के इन तरीकों से बचें
फिशिंग: हैकर फिशिंग ईमेल से आपको ये भरोसा दिलाने की कोशिश करता है कि वह आपके फायदे के लिए खाते की जानकारी या अन्य आंकड़े मंगा रहा है। मसलन आपके खाते की तरफ से एक ईमेल आता है। इसमें कहा जाता है कि आपका डेबिट कार्ड रद्द हो गया है। कार्ड या आधार नंबर बताने पर ही नया कार्ड जारी होगा।

लिंक ट्रैप: इसमें ईमेल में एक अटैचमेंट भेजा जाता है। जैसे ही आप इसे डाउनलोड कर खोलते हैं तो आपके सिस्टम में एक मेलवेयर इंस्टाल हो जाता है। यह डिवाइस और आंकड़ों तक हैकर की पहुंच बना देता है, जिससे वह आपके खाते को एक्सेस कर सकता है।

मेल वेयर : ये एक सॉफ्टवेयर है जो सिस्टम या आंकड़े की चोरी के लिए बनाया जाता है। कोई आउट डेटेड ऑपरेटिंग सिस्टम या पायरेटेड ओएस, अनजाने लिंक पर क्लिक करने, या नकली सॉफ्टवेयर इंस्टाल करने की वजह से मेल वेयर इंस्टाल हो सकता है।

वाई-फाई : इसे यूज करने वाले ग्राहक की जानकारी हैकर आसानी से चुरा सकते हैं। इसे आइडेंटिटी थेफ्ट कहते हैं। जानकारी सुरक्षित रखने के लिए इन जगहों से शॉपिंग या नेटबैंकिंग जैसी एक्टिविटी नहीं करें।

मोबाइल एप्स : गूगल प्ले स्टोर या एपल स्टोर पर मौजूद सभी ऐप सुरक्षित नहीं होते। ये ऐप मोबाइल के सभी डेटा तक पहुंच की परमिशन मांगते हैं। इससे हैकर आपकी जानकारी चुरा सकता है।

Published on: