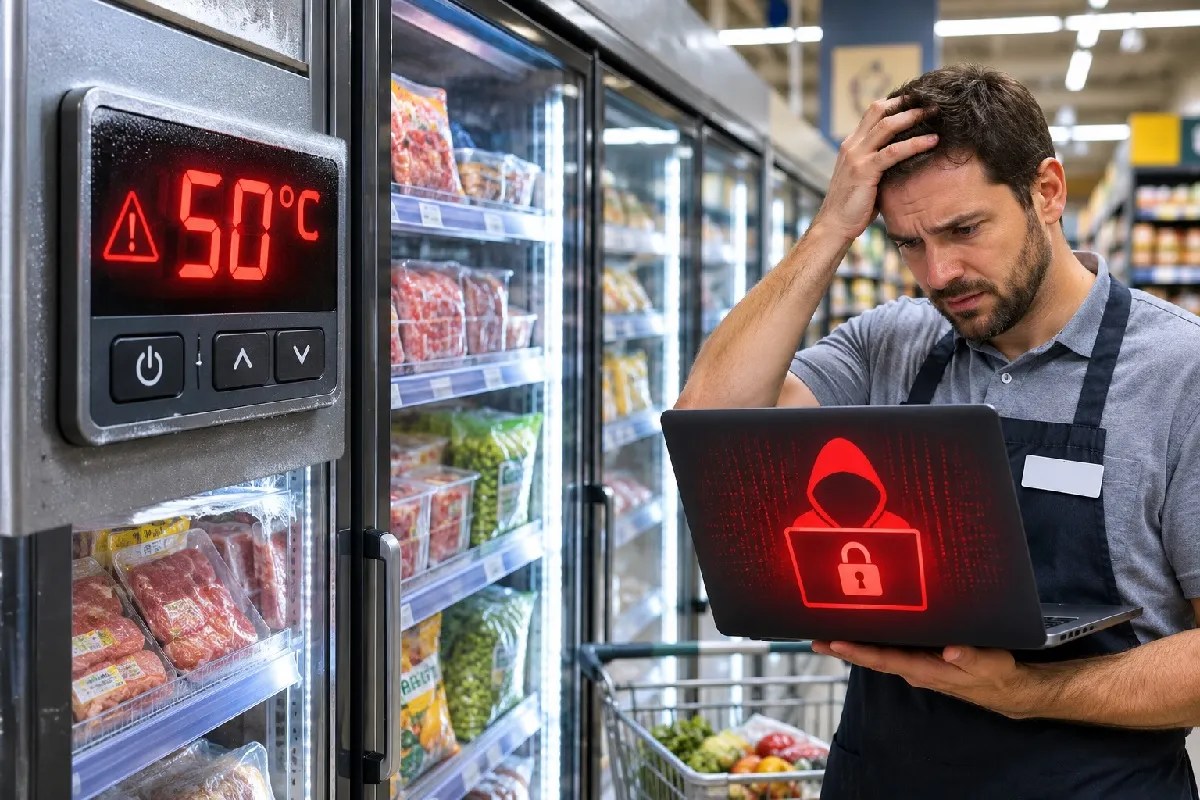
साइबर अपराधियों ने अब लोगों की रोजमर्रा की जरूरतों को निशाना बनाना शुरू कर दिया है। यूरोप के कई देशों में हैकर्स ने सुपरमार्केट के फ्रिज और फ्रीजर को हैक कर उनका तापमान 50 डिग्री सेल्सियस तक बढ़ा दिया। इससे दुकानों में रखा दूध, मांस, डेयरी उत्पाद और दूसरे खराब होने वाले खाद्य सामान के बर्बाद होने का खतरा पैदा हो गया। कई दुकानों को बड़ी मात्रा में सामान फेंकना पड़ा। यह साइबर हमला बेल्जियम, स्वीडन, लक्जमबर्ग, फिनलैंड, आयरलैंड और एस्टोनिया समेत यूरोप के सात देशों में सामने आया है। इससे कुछ सप्ताह पहले फ्रांस के सुपरमार्केट भी इसी तरह के हमले का शिकार हुए थे। वहां भी फ्रिज और फ्रीजर का तापमान बदलने के कारण दुकानों को बड़ी मात्रा में खाद्य सामान फेंकना पड़ा था।
यूरोपीय संघ (EU) ने इन घटनाओं की निंदा करते हुए इन्हें खाद्य आपूर्ति व्यवस्था को बाधित करने और उपभोक्ताओं का भरोसा कमजोर करने की जानबूझकर की गई कोशिश बताया है। हालांकि, अभी तक किसी हैकर समूह ने इन हमलों की जिम्मेदारी नहीं ली है। जांच एजेंसियां भी यह पता नहीं लगा पाई हैं कि इसके पीछे कौन हैं और हमलावरों का असली मकसद क्या था।
साइबर अपराधियों के लिए सुपरमार्केट को निशाना बनाना आम लोगों की जिंदगी में सीधे दखल देने का एक तरीका हो सकता है। सुपरमार्केट में दूध, मांस, मछली और दूसरी जल्दी खराब होने वाली चीजों को सुरक्षित रखने के लिए फ्रिज और फ्रीजर का सही तापमान बनाए रखना जरूरी होता है। अगर कोई हैकर इन मशीनों का तापमान बढ़ा दे, तो कुछ ही समय में उनमें रखा सामान खराब हो सकता है। कई बार दुकानदारों को इसकी जानकारी मिलने तक काफी देर हो चुकी होती है। इस तरह के हमले में नुकसान की भरपाई करना भी आसान नहीं है। रैनसमवेयर हमले में कंपनी अपने सिस्टम का एक्सेस वापस पाने के लिए बैकअप या दूसरी तकनीकी मदद ले सकती है। लेकिन फ्रिज में रखा खाद्य सामान खराब हो जाए तो उसे दोबारा इस्तेमाल करने लायक नहीं बनाया जा सकता। यही वजह है कि इस तरह के साइबर हमले कंपनियों के लिए आर्थिक नुकसान के साथ-साथ ग्राहकों के भरोसे का भी बड़ा संकट पैदा कर सकते हैं।
इन हमलों के पीछे एक बड़ी वजह कमर्शियल रेफ्रिजरेशन सिस्टम का इंटरनेट से जुड़ना भी है। अब कई सुपरमार्केट अपने फ्रिज और फ्रीजर का तापमान दूर बैठकर कंट्रोल कर सकते हैं। इससे दुकानों और सर्विस देने वाली कंपनियों को मशीनों की निगरानी करने में आसानी होती है। लेकिन यही सुविधा साइबर सुरक्षा के लिहाज से जोखिम भी पैदा कर रही है। कंप्यूटर और मोबाइल की तरह इन मशीनों के सॉफ्टवेयर को नियमित रूप से अपडेट नहीं किया जाता। कई पुराने सिस्टम लंबे समय तक बिना सुरक्षा अपडेट के चलते रहते हैं।
गार्जियन की एक रिपोर्ट में साइबर सिक्योरिटी कंपनी बिटडिफेंडर के साइबर ऑपरेशंस डायरेक्टर निक जैक्सन के हवाले से बताया गया कि रेफ्रिजरेशन सिस्टम में सॉफ्टवेयर अपडेट करना आसान नहीं होता। इसके लिए कई बार मशीनों को बंद करना पड़ता है। सुपरमार्केट के लिए ऐसा करना मुश्किल हो सकता है, क्योंकि उन्हें लगातार सामान को ठंडा रखने की जरूरत होती है। उन्होंने यह भी कहा कि कुछ मामलों में इन मशीनों को चलाने वाले कर्मचारियों को साइबर सुरक्षा से जुड़े खतरों की जानकारी तक नहीं होती।
इन हमलों को लेकर सबसे बड़ा सवाल यही है कि आखिर हैकर्स ऐसा क्यों कर रहे हैं। अभी तक किसी राजनीतिक मकसद से काम करने वाले हैकर समूह ने इसकी जिम्मेदारी नहीं ली है। न ही किसी रैनसमवेयर गिरोह ने कंपनियों से पैसे की मांग की है। रिपोर्ट में साइबर सिक्योरिटी कंपनी सोफोस (Sophos) के थ्रेट इंटेलिजेंस के सीनियर डायरेक्टर राफे पिलिंग ने बताया कि इसके पीछे दो संभावनाएं हो सकती हैं। पहली, किसी देश की सरकार से जुड़े हैकर अपनी ताकत दिखाने के लिए ऐसा कर रहे हों। दूसरी, कोई अकेला हैकर अपने स्तर पर इन हमलों को अंजाम दे रहा हो।
इन घटनाओं ने सिर्फ खाद्य आपूर्ति व्यवस्था ही नहीं, बल्कि इंटरनेट से जुड़े दूसरे उपकरणों की सुरक्षा पर भी सवाल खड़े कर दिए हैं। आज कई ऐसी मशीनें और उपकरण इंटरनेट से जुड़ चुके हैं, जो पहले पूरी तरह मैकेनिकल तरीके से काम करते थे। इनमें घरों और दफ्तरों के हीटिंग सिस्टम, सिक्योरिटी कैमरे, अलार्म नेटवर्क और घरेलू उपकरण शामिल हैं। अगर कोई हैकर ऐसे उपकरणों पर कंट्रोल हासिल कर ले, तो वह उनकी सेटिंग बदल सकता है, उन्हें चालू या बंद कर सकता है और उनसे जुड़ी जानकारी हासिल कर सकता है। इतना ही नहीं, एक उपकरण के जरिए उसी नेटवर्क से जुड़े दूसरे सिस्टम तक भी पहुंच बनाई जा सकती है।