15 अक्टूबर 2026,
गुरुवार
15 अक्टूबर 2026,
गुरुवार
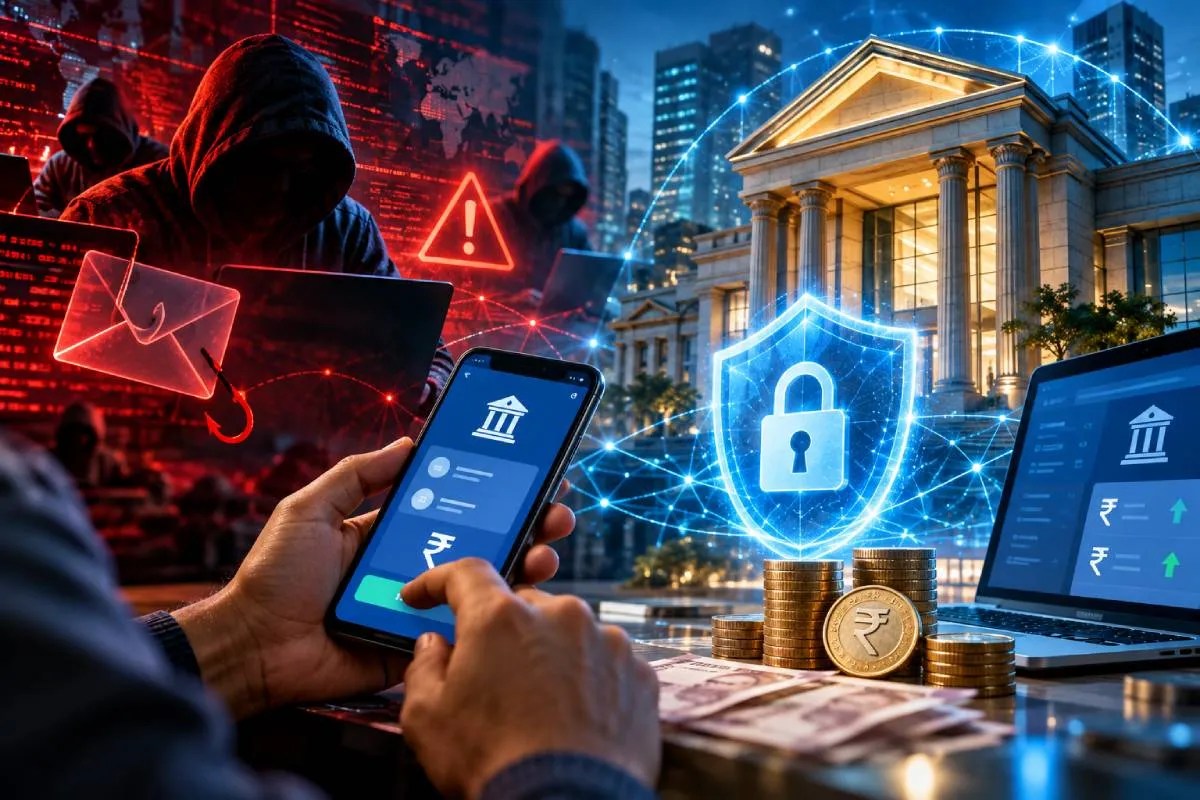
साइबर हमलों के बढ़ते ख़तरे के बीच बैंक खातों की सुरक्षा और तुरंत शिकायत करने की अहमियत बढ़ी। (फोटो डिजाइन : ChatGPT)
कल्पना कीजिए, सुबह की पहली चाय अभी मेज़ पर रखी है। मोबाइल पर संदेश आता है-आपके खाते से 50 हज़ार रुपए निकल गए। आपने न किसी को पैसे भेजे, न कोई ख़रीदारी की। फिर यह रकम कहाँ चली गई? पल भर में भविष्य के सपने, बच्चों की पढ़ाई और परिवार की जमा-पूँजी आँखों के सामने घूमने लगती है। डिजिटल बैंकिंग की यही सबसे बड़ी विडंबना है। जिस तकनीक ने ज़िंदगी आसान बनाई, उसी की कमज़ोरियों का फ़ायदा उठा कर अपराधी लोगों की मेहनत की कमाई पर नज़र गड़ाए बैठे हैं।
भारतीय कंप्यूटर आपात प्रतिक्रिया दल (सर्ट-इन) और वित्तीय क्षेत्र की साइबर सुरक्षा प्रतिक्रिया टीम ने 9 अक्टूबर 2026 को गंभीर चेतावनी जारी की। इसके मुताबिक़, ग़ैर-बैंकिंग वित्तीय कंपनियों, डिजिटल ऋण मंचों, वित्तीय प्रौद्योगिकी कंपनियों और भुगतान सेवाओं को निशाना बनाया गया है। हमलावर डिजिटल प्रणालियों की कमज़ोरियों और चुराई गई गोपनीय जानकारियों का इस्तेमाल करके अनधिकृत धन हस्तांतरण कर रहे हैं। यह चेतावनी महज़ आशंका नहीं, बल्कि देखी गई साइबर हमले की घटनाओं पर आधारित है।
साइबर सुरक्षा कंपनी साइफ़र्मा की सितंबर 2026 में प्रकाशित शोध रिपोर्ट के अनुसार, मार्च से अगस्त 2026 के दौरान भारतीय वित्तीय क्षेत्र में 46 डेटा उल्लंघन, 37 डेटा लीक और क्रेडिट कार्ड से जुड़ी 33 घटनाएँ दर्ज की गईं। ये शोध में पहचानी गई घटनाएँ हैं, देशभर में दर्ज प्रत्येक बैंकिंग अपराध की सरकारी गणना नहीं। रिपोर्ट बताती है कि अपराधियों का निशाना अब केवल पासवर्ड नहीं, बल्कि वित्तीय संस्थानों की पूरी डिजिटल व्यवस्था बन रही है।
अवधि: मार्च–अगस्त 2026 | स्रोत: साइफ़र्मा शोध रिपोर्ट
| साइबर ख़तरे | घटनाएँ | प्रमुख जोखिम |
|---|---|---|
| डेटा उल्लंघन | 46 | गोपनीयता |
| डेटा लीक | 37 | पहचान |
| क्रेडिट कार्ड | 33 | धोखाधड़ी |
| हैक्टिविज़्म | 13 | व्यवधान |
| सेवा बाधित हमले | 6 | नेटवर्क |
| वेब शोषण | 3 | सेंध |
| कथित हैक | 1 | सुरक्षा |
स्रोत: भारत के वित्तीय क्षेत्र की साइबर ख़तरा रिपोर्ट, 2026। विभिन्न श्रेणियों को एक जैसी बैंक धोखाधड़ी की घटनाएँ नहीं माना जाना चाहिए।
सर्ट-इन की चेतावनी में एक चिंताजनक तरीक़े का ज़िक्र है। अपराधी भुगतान प्रणालियों की तकनीकी चाबियाँ चुराकर उन्हीं स्वीकृत कंप्यूटर प्रणालियों से रकम भेजने की कोशिश करते हैं, जिन पर संस्थान भरोसा करते हैं। इस दौरान ऋण मंज़ूरी, ग्राहक सत्यापन और लेन-देन की सीमा जैसी जाँचों को दरकिनार किया जा सकता है। पैसा अपराधियों के नियंत्रण वाले खातों में पहुँचाया जाता है। इसलिए हर अनधिकृत हस्तांतरण के पीछे ग्राहक की लापरवाही मान लेना ग़लत होगा।
गृह मंत्रालय के 28 जुलाई 2026 को जारी आँकड़ों के अनुसार, राष्ट्रीय वित्तीय साइबर धोखाधड़ी रिपोर्टिंग प्रणाली की मदद से 30 जून 2026 तक 32.80 लाख से अधिक शिकायतों में 11,158 करोड़ रुपए से ज़्यादा की राशि को अपराधियों तक पहुँचने से बचाया गया। यह कुल बरामद रकम का आँकड़ा नहीं है। इन आँकड़ों से स्पष्ट होता है कि समय रहते शिकायत करना कितना अहम है।
स्रोत: आरबीआई, 6 जुलाई 2017 के ग्राहक सुरक्षा निर्देश; निर्दिष्ट तीसरे पक्ष के उल्लंघन की परिस्थितियों में
| सूचना देने का समय | ग्राहक की देयता | नियम |
|---|---|---|
| 3 कार्यदिवस तक | ₹0 | शून्य |
| 4–7 कार्यदिवस | सीमित | निर्धारित |
| 7 दिन बाद | नीतिगत | बैंक |
| बैंक की ग़लती | ₹0 | शून्य |
| ग्राहक की लापरवाही | नुक़सान संभव | सूचना तक |
| शिकायत के बाद | बैंक ज़िम्मेदार | आगे के नुक़सान |
| अस्थायी राशि वापसी | 10 कार्यदिवस | पात्र मामलों में |
संदर्भ: आरबीआई के ग्राहक देयता संबंधी निर्देश। तीन दिन की गणना बैंक का संदेश मिलने के बाद कार्यदिवसों में होती है। नियम परिस्थितियों के अनुसार लागू होते हैं।
भारतीय रिज़र्व बैंक ने 31 जुलाई 2026 को भुगतान बैंकों के लिए साइबर सुरक्षा और तकनीकी जोखिम प्रबंधन के व्यापक निर्देश जारी किए। इनमें सुरक्षा व्यवस्था की निगरानी, तकनीकी परीक्षण और आपदा की स्थिति में सेवाएँ बहाल करने जैसे प्रावधान शामिल हैं। वहीं, मार्च 2026 में छोटी डिजिटल धोखाधड़ी पर प्रस्तावित मुआवज़े के नियमों में 25 हज़ार रुपए तक की राहत का प्रावधान रखा गया था। इसे हर पीड़ित के लिए लागू गारंटीकृत मुआवज़ा नहीं समझना चाहिए।
अनजान लेन-देन का संदेश मिलते ही अपने बैंक की आधिकारिक ग्राहक सेवा या मोबाइल अनुप्रयोग से संपर्क करें। प्रभावित कार्ड, यूपीआई और ज़रूरत के अनुसार डिजिटल बैंकिंग सेवाएँ बंद करवाएँ। तत्काल शिकायत संख्या प्राप्त करें। इसके बाद राष्ट्रीय साइबर अपराध हेल्पलाइन 1930 पर फ़ोन करें और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज करें। लेन-देन का समय, रकम, संदर्भ संख्या और संदेश सुरक्षित रखें। किसी अनजान व्यक्ति को ओटीपी, पिन या पासवर्ड न बताएँ।
आरबीआई के ग्राहक सुरक्षा निर्देशों के अनुसार, निर्दिष्ट परिस्थितियों में तीसरे पक्ष की सेंध से हुए अनधिकृत लेन-देन की सूचना तीन कार्यदिवस के भीतर देने पर ग्राहक की देयता शून्य हो सकती है। बैंक की लापरवाही से हुए नुक़सान में भी ग्राहक की देयता शून्य होती है। लेकिन ग्राहक द्वारा गोपनीय जानकारी साझा करने की स्थिति में नियम अलग हैं। पात्र मामलों में बैंक को सूचना मिलने के दस कार्यदिवस के भीतर अस्थायी राशि वापसी करनी होती है। बैंक समाधान न दे या जवाब संतोषजनक न हो, तो नियमानुसार आरबीआई लोकपाल से शिकायत की जा सकती है।
डिजिटल दुनिया में सुरक्षा केवल बैंक की दीवारों से नहीं, हमारी आदतों से भी तय होती है। किसी अनजान संदेश पर भरोसा न करें, संदिग्ध कड़ी न खोलें और खाते के संदेश नियमित पढ़ें। जिस तरह घर के दरवाज़े की चाबी सँभालकर रखते हैं, उसी तरह डिजिटल पहचान की हिफ़ाज़त भी ज़रूरी है। क्योंकि बैंक खाते में जमा रकम सिर्फ़अंक नहीं, किसी परिवार की उम्मीदों और वर्षों की मेहनत की कहानी है।


