10 नवंबर 2026,
मंगलवार

10 नवंबर 2026,
मंगलवार
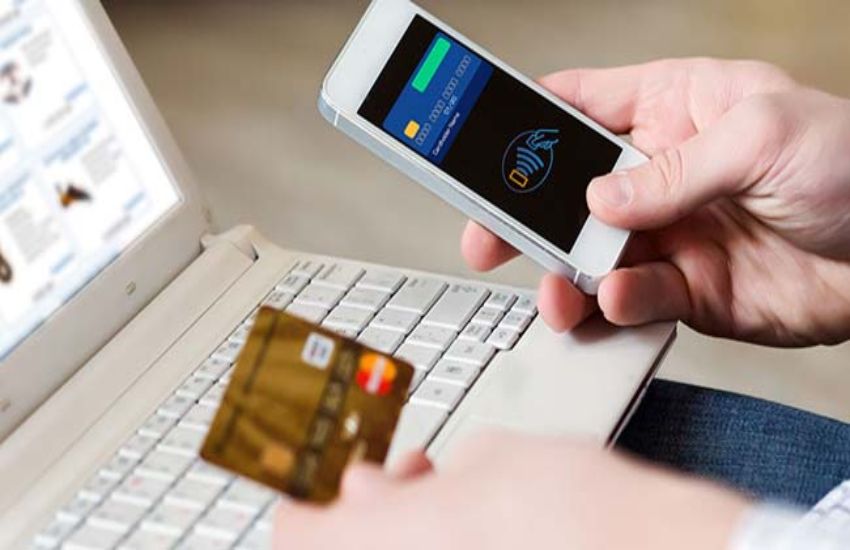
Online payment systems
नई दिल्ली: ग्लोबल साइबर सिक्योरिटी और एंटी-वायरस ब्रांड कैस्पर स्काई के शोधकर्ताओं ने चेताया है कि कई साइबर अपराध समूह 2020 में ऑनलाइन पेमेंट प्रोसेसिंग सिस्टम को निशाना बना सकते हैं। पिछले कुछ वर्षो में तथाकथित जेएस-स्किमिंग को हमलावरों के बीच काफी लोकप्रियता मिली है। जेएस-स्किमिंग का मतलब होता है, ऑनलाइन स्टोर से भुगतान कार्ड डेटा चोरी करने की विधि।
कैस्पर स्काई शोधकर्ताओं ने अपनी नवीनतम रिपोर्ट में कहा कि वे वर्तमान में इस प्रकार के हमलों में शामिल कम से कम 10 अलग-अलग सक्रियक के बारे में जानते हैं। रिपोर्ट में कहा गया है कि अगले साल तक इनकी संख्या बढ़ेगी। सबसे खतरनाक हमले सर्विस देने वाली ई-कॉमर्स कंपनी में सर्विस के तौर पर हो सकते हैं, जिसके चलते हजारों कंपनियां प्रभावित हो सकती हैं। कैस्पर स्काई में सिक्योरिटी रिसर्चर यूरी नामेस्टनिकोव ने एक बयान में कहा कि यह वर्ष कई महत्वपूर्ण विकासों के लिए याद रखा जाएगा। 2018 के अंत में हमने जो भविष्यवाणी की थी, उसके अनुसार इसने नए साइबर क्रिमिनल समूहों को देखा है।
उन्होंने कहा कि साइबर हमलों में एंटीफ्राड सिस्टम को बायपास करने में मदद करने वाले डेटा पर साइबर अपराधियों ने अपना ध्यान केंद्रित किया है। नामेस्टनिकोव ने कहा कि बिहेवरल और बायोमेट्रिक्स डेटा की अंडरग्राउंड मार्केट में बड़ी मांग हैं। हमनें उम्मीद जताई थी कि जेएस-स्किमिंग जैसे हमलों में वृद्धि होगी जो कि हुई। 2020 के लिए वित्त उद्योग के संभावित प्रभावित क्षेत्रों में सुरक्षा टीमों को हमारी सलाह है कि वे नई चुनौतियों के लिए तैयार रहें।
बड़ी खबरें
View Allमोबाइल
गैजेट