15 सितंबर 2026,
मंगलवार
15 सितंबर 2026,
मंगलवार
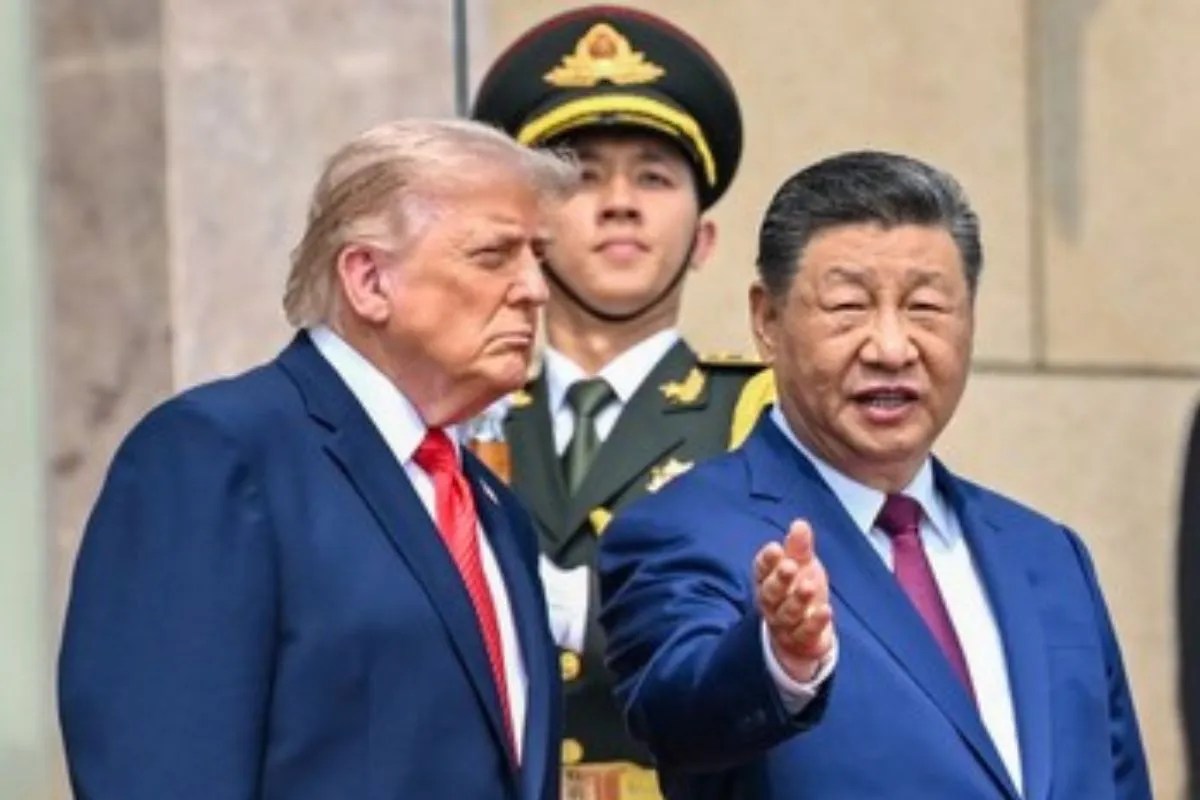
अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप चीनी समकक्ष शी जिनपिंग के साथ । (Photo- IANS)
China US AI fear: अमेरिका के आर्टिफीसियल इंटेलिजेंस (एआई) मॉडल से चीन काफी डर गया है। चीन के सुरक्षा मंत्री ने हाल ही में चेतावनी दी है कि अमेरिका के ताकतवर एआई मॉडल देश के महत्वपूर्ण सूचना तंत्र के लिए खतरा बन सकते हैं।
उन्होंने कहा कि एंथ्रोपिक का 'मिथोस' और ओपनएआई का 'जीपीटी-5.5-साइबर' जैसे सिस्टम अगर गलत हाथों में चले या नियंत्रण से बाहर हो जाएं तो बड़ा नुकसान हो सकता है।
इस बीच, अमेरिका में भी बहस इस बात पर चल रही है कि क्या बहुत ताकतवर एआई मानवता के लिए खतरा बन सकता है। इस पर चीन का नजरिया अलग है। वहां नीति निर्माता एआई को ऐसी तकनीक मानते हैं जिसे नियम, मानक और सरकारी निगरानी से काबू में रखा जा सकता है।
विशेषज्ञ ब्रायन त्से ने कहा- अमेरिका-चीन के जानकार जोखिमों पर लगभग सहमत हैं, फर्क सिर्फ प्राथमिकता और भाषा में है। चीन ने कंपनियों के अंदर स्वतंत्र निगरानी रखने का प्रस्ताव नहीं दिया है जैसा एंथ्रोपिक चाहता है। यहां डेवलपर्स पर जिम्मेदारी है, सरकारी मानक बनाए जा रहे हैं, सुरक्षा जांच होती है और बाहर से टेस्टिंग की व्यवस्था है।
चीनी कंपनियां खुले वर्जन वाले मॉडल को बढ़ावा दे रही हैं। जिन्हें कोई भी डाउनलोड कर जांच और बदलाव कर सकता है। हालांकि, अमेरिका की बड़ी कंपनियां जैसे एंथ्रोपिक और ओपनएआई अपने मॉडल के ये डिटेल्स सार्वजनिक नहीं करतीं।
चीनी पक्ष कहता है कि खुले मॉडल साइबर सुरक्षा टीमों के लिए फायदेमंद हैं क्योंकि उन्हें जांचा और मजबूत किया जा सकता है। लेकिन विशेषज्ञ चेतावनी दे रहे हैं कि इन्हें आसानी से बदलकर और फैलाया जा सकता है, जिससे जोखिम बढ़ता है।
मई में जारी नीति में चीन के साइबरस्पेस नियामक, आर्थिक योजना विभाग और उद्योग मंत्रालय ने साफ कहा है कि एआई एजेंट्स के संचालन में नियंत्रण खोने का खतरा है। ये एजेंट सामान्य चैटबॉट से ज्यादा स्वतंत्र तरीके से काम कर सकते हैं।
डेवलपर्स से कहा गया है कि वे गलत व्यवहार को जल्दी पकड़ें, रोकें, ब्लॉक करें और सिस्टम को वापस सामान्य हालत में लाएं। डेटा में जहर मिलाने, एल्गोरिदम में हेरफेर और सिस्टम की कमजोरियों से भी बचाव जरूरी है। यह भी कहा गया है कि यूजर्स को एजेंट के अपने फैसले बताए जाएं और अंतिम फैसला मनुष्य के हाथ में रहे।
साइबरस्पेस नियामक के अधिकारी वांग लिहोंग ने एक सितंबर को बताया कि फ्रंटियर मॉडल सैंडबॉक्स से बाहर निकल सकते हैं, सुरक्षा सीमाएं तोड़ सकते हैं और असली दुनिया के सिस्टम पर हमला कर सकते हैं। इस पर विशेष नजर रखनी होगी।
2024 में साइबरस्पेस एडमिनिस्ट्रेशन ऑफ चाइना ने एआई सुरक्षा फ्रेमवर्क में पहली बार साफ लिखा कि भविष्य में एआई खुद संसाधन जुटा सकता है, अपनी कॉपी बना सकता है, खुद की समझ विकसित कर सकता है और बाहरी ताकत हासिल करने की कोशिश कर सकता है।
इससे इंसानों से नियंत्रण की होड़ का खतरा पैदा हो सकता है। वहीं, 2025 के नए संस्करण में कहा गया कि एआई अचानक बहुत तेज बुद्धि से कूद सकता है। फिर संसाधन जुटाना, खुद की नकल करना और ताकत हासिल करना शुरू कर सकता है।
खतरे को देखते हुए पश्चिमी देशों में अब यह मांग शुरू हो गई है कि सबसे ताकतवर मॉडल बनाने की रफ्तार धीमी की जाए जब तक मजबूत सुरक्षा न हो।
चीन ने इस साल की शुरुआत से एआई को हर उद्योग में लगाने पर जोर दिया है क्योंकि वह इसे अर्थव्यवस्था का नया इंजन बनाना चाहता है। लेकिन जरूरत पड़ने पर बीजिंग रुकने को भी तैयार है।
2023 में जेनेरेटिव एआई के नियम आने तक कंपनियों ने चैटबॉट लॉन्च में महीनों की देरी की थी। नियम लागू होने के बाद ही बड़े प्रोडक्ट आए। अमेरिका और चीन दोनों एआई के अग्रणी देश हैं। दोनों के बीच नीति और उद्योग के तरीकों पर मतभेद हैं।
ये मुद्दे इस महीने होने वाली द्विपक्षीय बातचीत में भी उठ सकते हैं। चीन खुले मॉडल पर जोर दे रहा है तो अमेरिका ज्यादा बंद सिस्टम पर। दोनों तरफ से नियंत्रण खोने के खतरे की चर्चा तेज हो गई है।