23 अक्टूबर 2026,
शुक्रवार
23 अक्टूबर 2026,
शुक्रवार
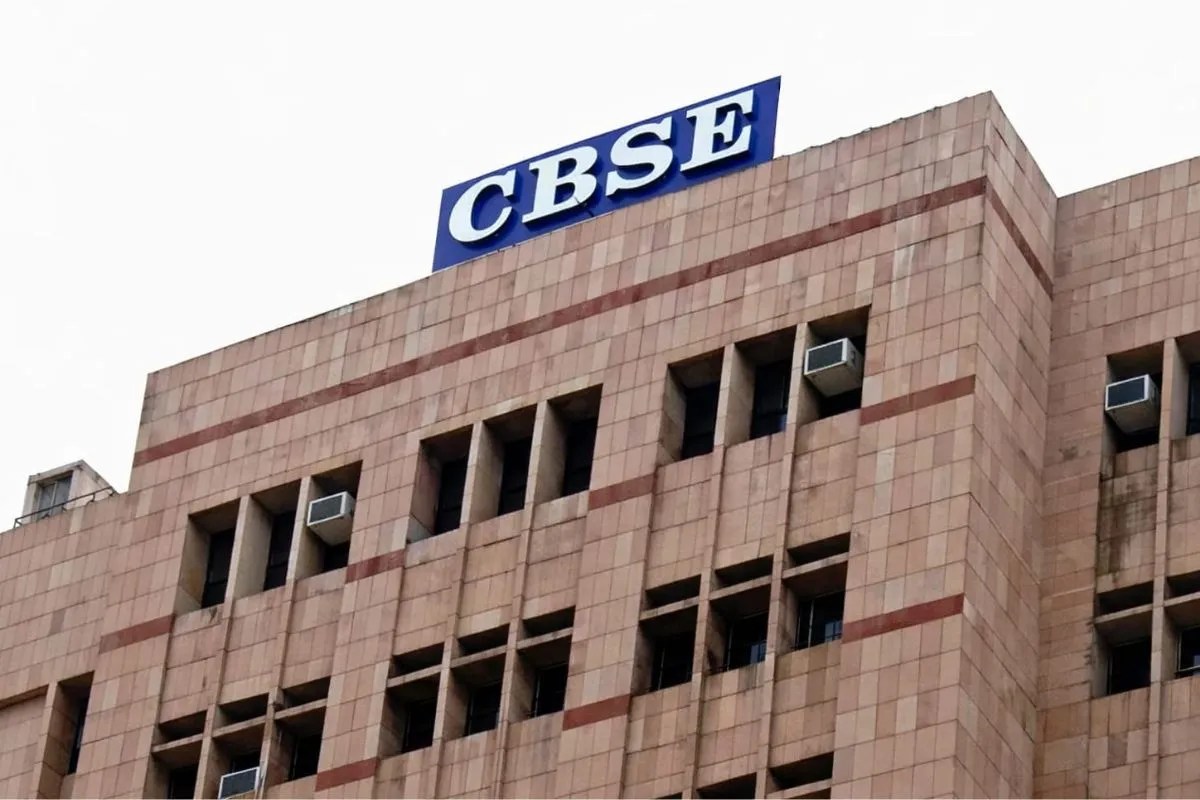
केंद्रीय माध्यमिक शिक्षा बोर्ड (Photo IANS)
सिलिगुड़ी के एक 19 साल के हैकर ने पूरे देश के एजुकेशन सिस्टम की नींद उड़ा दी है। हैकर की पहचान नीसर्गा अधिकारी के रूप में हुई है।
हैकर ने दावा किया है कि उसने एक बार फिर सीबीएससी के पोर्टल को हैक कर लिया है। खास बात यह है कि इस बार हैकर ने सीबीएसई के पोर्टल पर वायरल 'बैड एप्पल' एनीमेशन मीम भी चला दिया।
नीसर्गा ने बताया है कि उसने ऑन-स्क्रीन मार्किंग (ओएसएम) पोर्टल में अभी भी कुछ गंभीर कमजोरियां ढूंढी हैं। इससे पहले नीसर्गा ने फरवरी में सीबीएसई के पोर्टल को हैक किया था। यह घटना उन लाखों स्टूडेंट्स के लिए चिंता का विषय बन गई है जिनके रिजल्ट और रीचेकिंग से जुड़े काम चल रहे हैं।
नीसर्गा अधिकारी ने हाल ही में 12वीं पास करके कॉलेज ज्वाइन किया है। दिलचस्प बात यह है कि बैचलर डिग्री हासिल करने से पहले ही वह सॉफ्टवेयर इंजीनियरिंग और एथिकल हैकिंग के बारे में सीख चुका है।
फरवरी 2026 में जब CBSE ने अपना नया डिजिटल आंसर शीट चेकिंग सिस्टम लॉन्च किया, तो नीसर्गा ने जिज्ञासा में इसे टेस्ट किया। मात्र 30 मिनट में उसे पोर्टल की कमजोरियां दिख गईं।
उसने पोर्टल के जावास्क्रिप्ट कोड में हार्डकोडेड मास्टर पासवर्ड पाया, जो सादे टेक्स्ट में था। कोई भी ब्राउजर यूजर Ctrl+F करके इसे ढूंढ सकता था।
इससे OTP बायपास करके किसी भी एग्जामिनर के अकाउंट में घुसा जा सकता था, मार्क्स बदले जा सकते थे और स्टूडेंट्स का डेटा छेड़छाड़ किया जा सकता था।
नीसर्गा ने बताया कि इस बार, उसने मास्टर पासवर्ड से डैशबोर्ड एक्सेस किया, आंसर शीट्स पर मार्क्स डाले, बैंक डिटेल्स बदलीं और यहां तक कि Bad Apple एनिमेशन भी पोर्टल पर चलाया।
यह सिर्फ डेमो था, लेकिन इससे पता चलता है कि सिस्टम कितना कमजोर था। इसके बारे में उसने फरवरी में ही CERT-In को रिपोर्ट दी।
वहां से सिर्फ 'थैंक यू' का मैसेज आया। कोई फिक्स नहीं हुआ। मई में जब उसने ब्लॉग पोस्ट करके सबूत पब्लिक किए, तब जाकर विवाद खड़ा हुआ।
CBSE ने साफ कहा कि कोई ब्रेक नहीं हुआ। बोर्ड का दावा है कि नीसर्गा ने जो स्क्रीनशॉट दिखाए, वो लाइव प्रोडक्शन सिस्टम नहीं बल्कि टेस्टिंग एनवायरनमेंट था। अलग यूआरएल था। लेकिन नीसर्गा ने कहा कि उनके पास वीडियो प्रूफ है और कई डोमेन अभी भी कमजोर हैं।
अच्छी बात यह रही कि नीसर्गा ने कोई नुकसान नहीं पहुंचाया, बल्कि चेतावनी दी। लेकिन सरकार और CBSE को अब गंभीरता से साइबर सिक्योरिटी पर काम करना चाहिए। बड़े एग्जाम सिस्टम में एक छोटी सी गलती हजारों स्टूडेंट्स का भविष्य बिगाड़ सकती है।