19 अक्टूबर 2026,
सोमवार
19 अक्टूबर 2026,
सोमवार
AI Image-(ChatGpt)
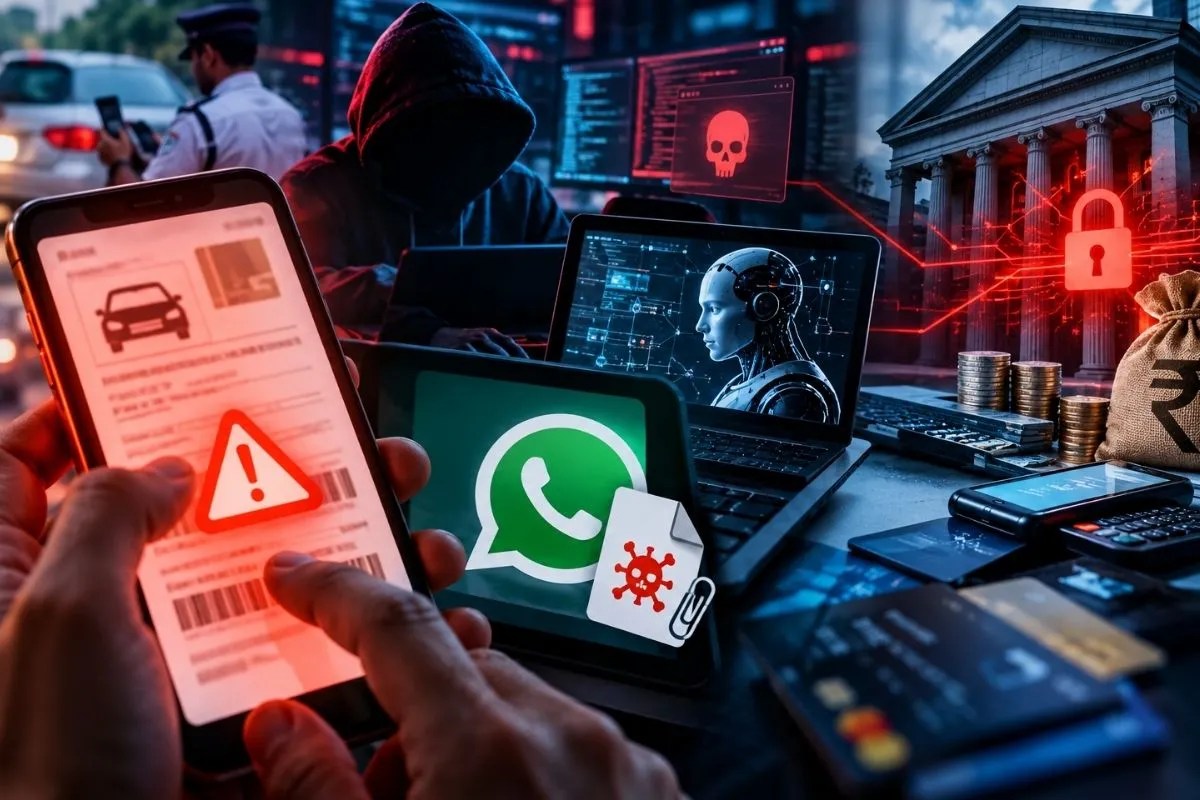
Cyber Attacks: साइबर हमलों का तरीका तेजी से बदल रहा है। अब खतरा केवल किसी कंप्यूटर या सर्वर को निशाना बनाने तक सीमित नहीं है। फर्जी ई-चालान के नाम पर मोबाइल में मैलवेयर पहुंचाकर बैंकिंग जानकारी चुराने, व्हाट्सऐप पर संक्रमित फाइल भेजने और वित्तीय संस्थानों की भुगतान प्रणाली में सीधे सेंध लगाने के मामले सामने आए हैं। इसके साथ ही कृत्रिम बुद्धिमत्ता (एआइ) से संचालित ऐसे सॉफ्टवेयर भी चिंता बढ़ा रहे हैं। सीईआरटी-इन ने लगातार अलग-अलग चेतावनियों में इन खतरों को रेखांकित किया है। 9 अक्टूबर की चेतावनी में सीईआरटी-इन ने गैर-बैंकिंग वित्तीय कंपनियों, डिजिटल ऋण मंचों, वित्तीय प्रौद्योगिकी कंपनियों, भुगतान सेवा प्रदाताओं और डिजिटल वॉलेट संचालकों को निशाना बनाने वाले अभियानों का जिक्र है।
हमलावर उजागर एपीआई, चोरी किए गए प्रमाण-पत्रों और कमजोर डिजिटल सुरक्षा का फायदा उठाकर भुगतान या रकम जारी करने वाली प्रणाली को सीधे सक्रिय करने की कोशिश करते हैं। इस तरीके में ऋण मंजूरी, ग्राहक पहचान सत्यापन, लाभार्थी की जांच और लेनदेन सीमा जैसे सुरक्षा चरणों को दरकिनार करने का जोखिम है। रकम अलग-अलग बैंक खातों तक भेजी जा सकती है।
फर्जी वाहन चालान के नाम पर फैलाए जा रहे मैलवेयर को लेकर भी चेतावनी दी गई है। साइबर अपराधी चालान देखने या उसका भुगतान करने के लिए संदेशों में लिंक भेजते हैं अथवा मोबाइल ऐप की फाइल डाउनलोड करने को कहते हैं। ‘आरटीओ चालान’, ‘आरटीओ ई-चालान’ और ‘एमपरिवहन’ जैसे नामों वाली फाइलें सरकारी सेवा जैसी दिख सकती हैं। इन्हें इंस्टॉल करने पर मैलवेयर मोबाइल के संदेशों, फोन कॉल और वित्तीय जानकारी तक पहुंच बनाने का प्रयास हो सकता है। इससे बैंकिंग डिटेल्स और ओटीपी चोरी होने तथा बिना अनुमति लेनदेन का जोखिम रहता है।
सीईआरटी-इन ने पिछले दिनों व्हाट्सऐप वेब और डेस्कटॉप उपयोगकर्ताओं को निशाना बनाने वाले मैलवेयर अभियान का जिक्र किया। इसमें संक्रमित फाइलें ऐसे खातों से भेजी जा सकती हैं, जिनसे पहले से बातचीत होती रही हो। इससे मैसेज पर भरोसा करने और फाइल खोलने का जोखिम बढ़ जाता है। 7 अगस्त को गृह मंत्रालय के भारतीय साइबर अपराध समन्वय केंद्र (आई4सी) ने ‘बॉस स्कैम’ को लेकर आगाह किया।
सीईआरटी-इन ने यह भी बताया कि साइबर हमलावर खुले स्रोत वाले एआइ एजेंटों का इस्तेमाल डिजिटल तंत्र की कमजोरियां खोजने और हमले तेज करने में कर रहे हैं। इससे सेंधमारी में लगने वाला समय कई दिनों से घटकर कुछ घंटों तक रह गया है।