31 अक्टूबर 2026,
शनिवार
31 अक्टूबर 2026,
शनिवार
France Cyber Attack: AI creative
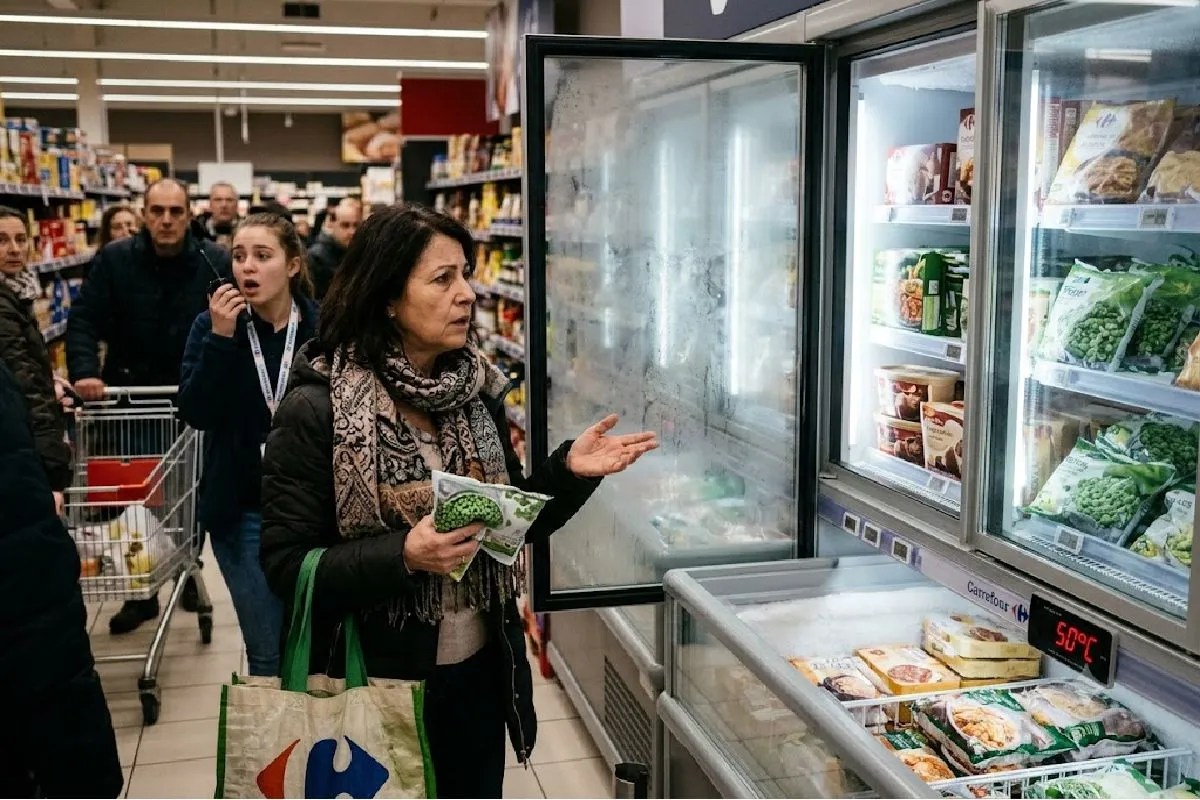
France Cyber Attack: बिना गोली चले अगली जंग का खतरा दुनिया भर में बढ़ रहा है, और साइबर हमले अब आम जिंदगी की चीजों तक पहुंच रहे हैं। फ्रांस के सुपरमार्केट में फ्रीजर का तापमान 50 डिग्री सेल्सियस तक पहुंचने की घटना और ब्रिटेन में सरकारी वेबसाइटों का एहतियातन बंद होना साइबर खतरों की नई चुनौती को उजागर करते हैं। विशेषज्ञ इन्हें चेतावनी की तरह देख रहे हैं।
फ्रांस में एक अजीब घटना सामने आई, जहां हैकर्स ने इंटरनेट से जुड़े रेफ्रिजरेशन सिस्टम्स को हैक कर फ्रीजर का तापमान 50 डिग्री सेल्सियस तक बढ़ा दिया। यह हमला 11 और 12 अक्टूबर की रात हुआ, जिसमें Intermarché, Carrefour और E.Leclerc जैसी बड़ी चेनें प्रभावित हुईं।
रिपोर्टों के मुताबिक Carrefour के 80 स्टोर, Intermarché और Netto के कम से कम 300 स्टोर और Monoprix के करीब 5 प्रतिशत स्टोर इसकी चपेट में आए। कुछ स्टोर्स में आग लगने की घटनाएं हुईं। प्रभावित स्टोर्स को लाखों यूरो का नुकसान हुआ, और कई जगहों पर फूड सप्लाई में व्यवधान आया।
इस हमले की जड़ें Danfoss नामक डेनिश कंपनी के पुराने रेफ्रिजरेशन कंट्रोलर्स में मिलीं, जिन्हें कंपनी अब अपडेट नहीं करती। Claroty की टीम ने अगस्त 2025 में Danfoss के नए AK-SM 800A कंट्रोलर में सुरक्षा कमजोरियों की चेतावनी दी थी, जिनके फिक्स जारी हो चुके थे, लेकिन फ्रांस की एजेंसी या Danfoss ने इन कमजोरियों को इस हमले से नहीं जोड़ा है। फ्रांस की साइबर सुरक्षा एजेंसी ANSSI ने प्रभावित स्टोर्स को इंटरनेट से डिस्कनेक्ट करने, फर्मवेयर अपडेट करने और पासवर्ड बदलने की सलाह दी।
PHP नामक वेब प्रोग्रामिंग भाषा में गंभीर सुरक्षा खामियां सामने आईं, जिन्हें PHP फाउंडेशन ने उजागर किया। यह खामी वैश्विक है और Cloudflare के मुताबिक PHP दुनिया भर की लगभग 70 प्रतिशत वेबसाइट्स में इस्तेमाल होती है।
ब्रिटेन में National Cyber Security Centre यानी NCSC की सलाह पर 32 सरकारी सेवाएं बंद की गईं और 4 आंशिक रूप से प्रभावित रहीं। इनमें Office for Budget Responsibility और कुछ काउंसिल की साइटें भी शामिल थीं।
OBR की साइट 21 अक्टूबर को बंद हुई और 22 अक्टूबर को दोबारा चालू हो गई। ब्रिटिश सरकार ने NCSC के साथ मिलकर खतरे का आकलन किया और सुरक्षा उपाय लागू किए।
ये घटनाएं स्पष्ट करती हैं कि साइबर हमला अब दुकानों के फ्रीजर और सरकारी वेबसाइटों जैसी रोजमर्रा की व्यवस्थाओं तक पहुंच सकता है। हाइब्रिड वॉरफेयर, जिसमें साइबर हमला, जासूसी, आर्थिक दबाव और दुष्प्रचार एक साथ काम करते हैं, ऐसी ही कमजोरियों का फायदा उठा सकता है। फ्रांस में हमलावर कौन थे, यह अभी सामने नहीं आया है और जांच जारी है। ब्रिटेन में वेबसाइटें NCSC की सलाह पर एहतियात के तौर पर बंद की गईं।
भारत और भारतीय लोगों के लिए इसका मतलब क्या है? सबसे पहले, हमारी खुद की खाद्य, ऊर्जा और इंटरनेट आधारित सेवाओं की सुरक्षा पर ध्यान देना जरूरी है।
इंटरनेट से जुड़े औद्योगिक उपकरणों को नियमित रूप से अपडेट करना और पुराने सिस्टम को बदलना अब सुरक्षा की पहली लाइन है। दूसरा, सरकारी और निजी वेबसाइटों को समय समय पर सुरक्षा परीक्षण और पैचिंग की आवश्यकता है, ताकि PHP जैसी व्यापक तकनीकी कमजोरियों से बचा जा सके।
इसके अलावा, सूचना युद्ध से निपटने के लिए हमें मीडिया साक्षरता बढ़ानी होगी, झूठी खबरों और दुष्प्रचार को पहचानने की क्षमता विकसित करनी होगी। साथ ही, साइबर हमलों की तैयारी में न केवल तकनीकी उपाय, बल्कि आपातकालीन योजना, बैकअप सिस्टम और प्रशिक्षण भी शामिल होना चाहिए।
भारत को अपने क्रिटिकल इंफ्रास्ट्रक्चर की साइबर सुरक्षा को मजबूत करने के लिए व्यापक नीति बनानी चाहिए। इसमें पुराने सिस्टम की पहचान, अपडेट और प्रतिस्थापन, नियमित सुरक्षा ऑडिट, और साइबर हमलों के लिए राष्ट्रीय प्रतिक्रिया योजना शामिल हो। साथ ही, जनता को जागरूक करना और निजी क्षेत्र को भी सुरक्षा मानकों का पालन करना अनिवार्य होगा।
इस दौर में कोड, डेटा और सूचना भी हथियार की तरह इस्तेमाल हो सकते हैं। तैयारी न केवल तकनीकी है, बल्कि जागरूकता, नीति और सामूहिक सुरक्षा का भी मामला है।