16 नवंबर 2026,
सोमवार

16 नवंबर 2026,
सोमवार
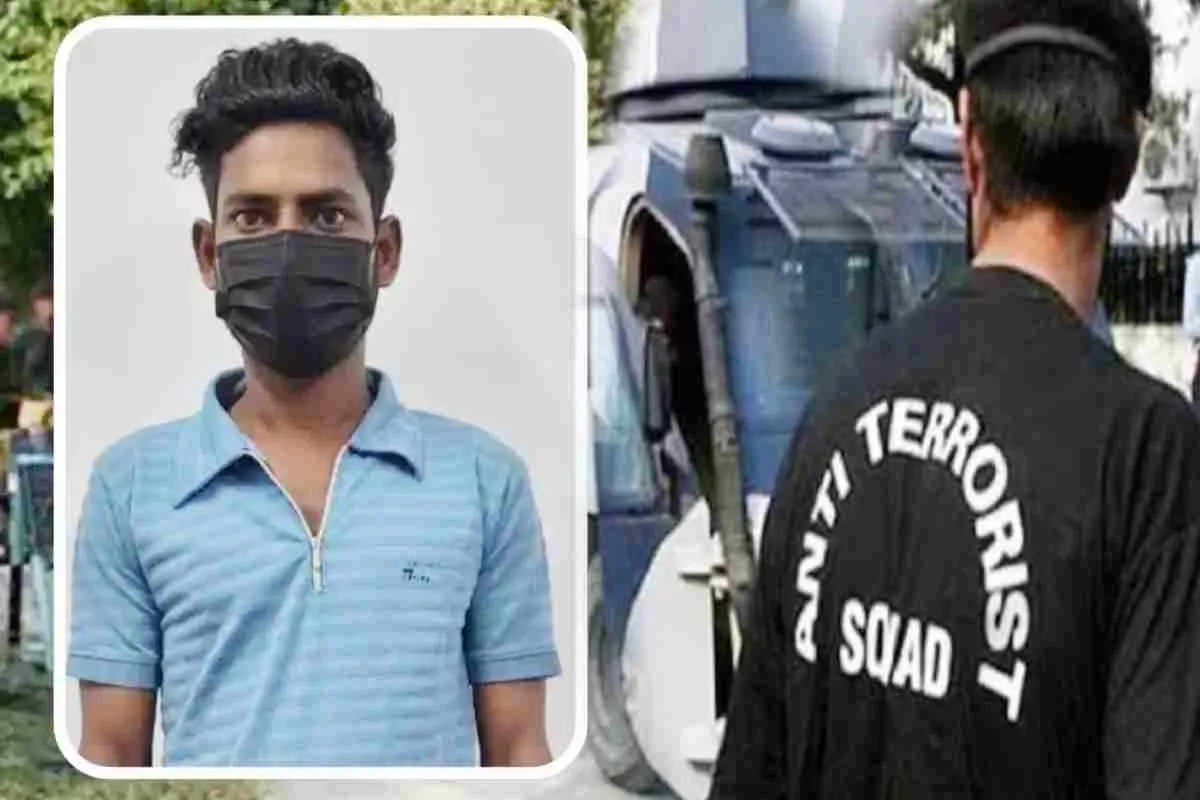
आरोपी अंकित शंखवार, प्रतिकात्मक फोटो (Photo Source - Patrika)
Gwalior news: एमपी में हाईकोर्ट की ग्वालियर खंडपीठ को धमकी भरे ई-मेल भेजने वाला यूपी में एंटी टेररिस्ट स्क्वॉड (एटीएस) के हाथ आया अंकित शंखवार है या यह खेल किसी और ने खेला है, क्राइम ब्रांच और एमपी एटीएस फिलहाल तय नहीं कर पाई हैं। उधर, यूपी एटीएस ने अंकित शंखवार के लैपटॉप से 17 लाख संदिग्ध ई-मेल आइडी का जखीरा निकाला है। खास बात है कि अंकित इन सभी ई-मेल आइडी का देश के दुश्मनों से सौदा कर चुका है। क्राइम ब्रांच और एमपी एटीएस के लिए फर्जी ई-मेल आइडी के इस जखीरे में उस डेंजर व्हाटसन मेल आइडी को तलाशना अब बड़ी चुनौती है, जिसके जरिए देश के चुनिंदा मंदिरों, इंदौर में 15 नवंबर को पंजाबी गायक दिलजीत दोसांझ के कार्यक्रम और मुंबई में अमिताभ बच्चन के बंगले जलसा को बम से उड़ाने की धमकी हाईकोर्ट के ई-मेल पर दी गई थी।
ई-मेल का सौदागर अंकित यूपी एटीएस को बता चुका है कि उसने बांग्लादेशी अलामिन इस्माल को छह हजार यूएसडीटी (क्रिप्टोकरेंसी) में दो आइडी बेची थीं। अलामिन ने इन धमकियों में दोनों आइडी का इस्तेमाल किया है। अंकित शंखवार और उसका कारोबार गुजरात एटीएस के इनपुट पर पकड़े जाने की जानकारी मिली है। हालांकि, इस बारे में जांच एजेंसियां ज्यादा खुलासा नहीं कर रही हैं। अभी तक जांच में सामने आया है कि अंकित का नेटवर्क पाकिस्तान, बांग्लादेश, कुवैत, तुर्की, कनाडा, इजिप्ट सहित कई देशों के आतंकी संगठनों से जुड़ा है। अंकित ऑर्डर पर इन संगठनों को फर्जी ई-मेल आइडी बेचता रहा है।
देश विरोधी ताकतों को फर्जी ई-मेल आईडी बेचने का यह खेल अंकित अकेले नहीं खेल रहा था। उसके पकड़े जाने के बाद गिरोह उसके साथ पूरा गैंग शामिल है। के बाकी लोगों के अंडरग्राउंड होने की जानकारी मिली है।
यूपी में पकड़े गए आरोपी का धमकी भरे ई-मेल भेजने में क्या लिंक है, फिलहाल स्थिति स्पष्ट नहीं है। इसकी जांच की जा रही है। पुलिस की टीम यूपी जाकर जांच करेगी। इसके बाद ही पता चलेगा।- मनीष यादव, डीएसपी, क्राइम ब्रांच
पूछताछ में अंकित ने खुलासा किया है कि वह फेसबुक के बाय एंड सेल (खरीदो और बेचो) ग्रुप से जुड़कर ई-मेल आइडी का सौदा करता था। फर्जी ई-मेल आइडी एक्सेल शीट में रखता था। इसमें पासवर्ड, रिकवरी मेल और टू-फैक्टर ऑथेंटिकेशन कोड दर्ज रखता था। डिमांड आने पर एक्सेल शीट भेजता था। टू-वे ऑथेंटिकेशन को बायपास किया जाता था। सौदे के बदले क्रिप्टोकरेंसी और बाइनेंस क्रिप्टो वॉलेट के जरिए भुगतान लेता था।
बड़ी खबरें
View Allग्वालियर
मध्य प्रदेश न्यूज़